যুক্তরাষ্ট্রের হোমল্যান্ড সিকিউরিটির তথ্য ফাঁসে ৪১ হাজারের বেশি কর্মীর রেকর্ড প্রকাশ্যে, তদন্তে বিভাগ
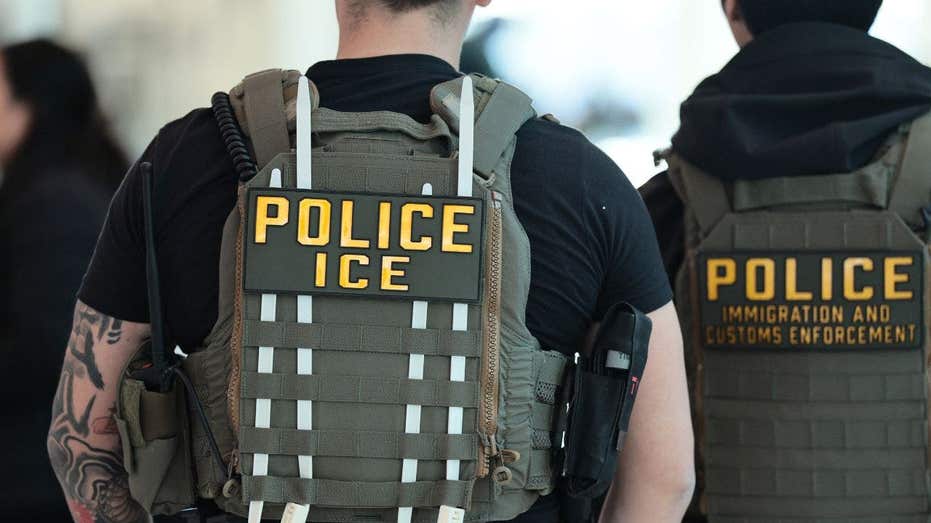
যুক্তরাষ্ট্রের হোমল্যান্ড সিকিউরিটি বিভাগ (ডিএইচএস) একটি বড় তথ্য ফাঁসের তদন্ত করছে, যাতে ৪১ হাজারের বেশি কর্মী ও ঠিকাদারের রেকর্ড প্রকাশ্যে এসেছে বলে জানা গেছে। ফাঁস হওয়া তথ্যের মধ্যে হাজার হাজার আইসিই (ইমিগ্রেশন অ্যান্ড কাস্টমস এনফোর্সমেন্ট) ও সীমান্ত টহল কর্মী এবং কয়েকজন আন্ডারকভার এজেন্টের তথ্যও রয়েছে।
২৮ অক্টোবর অলাভজনক সংগঠন ডিস্ট্রিবিউটেড ডিনায়াল অব সিক্রেটস ‘আইসপিক’ নামে ডিএইচএস রেকর্ডের একটি সংগ্রহ প্রকাশ করে। ‘ডিপার্টমেন্ট অব পিস’ নামের একটি গোষ্ঠী দাবি করেছে, তারা অভ্যন্তরীণ সরকারি ব্যবস্থায় ঢুকে এই তথ্য পেয়েছে। রেকর্ডগুলো ডিএইচএস ও এর সাতটি অঙ্গ সংস্থার, যার মধ্যে আইসিই এবং কাস্টমস অ্যান্ড বর্ডার প্রোটেকশন (সিবিপি) রয়েছে।
ফাঁস হওয়া ফাইলে কর্মীদের নাম, সংস্থার ইমেইল ঠিকানা ও কর্মস্থলের অবস্থান রয়েছে। এতে ফোন নম্বরও আছে, যার কয়েকটি মোবাইল নম্বর হিসেবে চিহ্নিত, পাশাপাশি রয়েছে তত্ত্বাবধায়কদের নাম ও অভ্যন্তরীণ অ্যাক্সেস-গ্রুপের সদস্যপদের তথ্য। তবে কর্মীদের ব্যক্তিগত বাড়ির ঠিকানা এর মধ্যে ছিল বলে প্রমাণিত হয়নি। রেকর্ডের অর্ধেকের বেশি সিবিপির, প্রায় ১০ হাজার আইসিইর এবং আরও ৬ হাজার ২০০টি মার্কিন নাগরিকত্ব ও অভিবাসন সেবা সংস্থার সঙ্গে যুক্ত। রেকর্ডগুলো সর্বশেষ হালনাগাদ হয়েছিল ১৯ আগস্ট, ফলে কারও কারও দায়িত্ব এরপর বদলে থাকতে পারে।
সবচেয়ে উদ্বেগজনক তথ্যের একটি হলো আন্ডারকভার তদন্তের সঙ্গে যুক্ত অভ্যন্তরীণ গ্রুপগুলো। ওয়্যার্ড পত্রিকা সার্টিফায়েড আন্ডারকভার কার্যক্রমের উল্লেখ থাকা অ্যাক্সেস-গ্রুপের সঙ্গে যুক্ত হোমল্যান্ড সিকিউরিটি ইনভেস্টিগেশনের ৩৯ জন কর্মীকে চিহ্নিত করেছে। অন্য গ্রুপগুলোতে যোগাযোগ আড়িপাতা কর্মসূচি ও নজরদারি প্রযুক্তির উল্লেখ রয়েছে।
আইসিইর সাবেক ভারপ্রাপ্ত পরিচালক জন স্যান্ডওয়েগ এই তথ্যফাঁসকে ‘দুঃস্বপ্নের মতো পরিস্থিতি’ বলে অভিহিত করেছেন। তিনি সতর্ক করে বলেছেন, এজেন্টদের পরিচয় প্রকাশ পেলে মানুষ বিপদে পড়তে পারে এবং ফৌজদারি তদন্ত ব্যাহত হতে পারে। তবে অ্যাক্সেস-গ্রুপের সদস্য হওয়া মানেই প্রত্যেক তালিকাভুক্ত ব্যক্তি আন্ডারকভার কাজ করছিলেন, তা স্বয়ংক্রিয়ভাবে নিশ্চিত হয় না।
ফাঁস হওয়া রেকর্ডে তদন্ত ও সরকারি কাজে ব্যবহৃত প্রযুক্তির অ্যাক্সেস-গ্রুপগুলোরও উল্লেখ মিলেছে। কয়েকটি গ্রুপে প্যালান্টিরের ফ্যালকন তদন্ত প্ল্যাটফর্মের নাম আছে, অন্যগুলোতে ফোন রেকর্ড পরীক্ষার সরঞ্জামসহ নজরদারি-সংশ্লিষ্ট সফটওয়্যারের উল্লেখ রয়েছে।
কৃত্রিম বুদ্ধিমত্তার সরঞ্জামের নামও এসেছে। ওয়্যার্ড ওপেনএআইয়ের চ্যাটজিপিটি, গুগলের জেমিনি ও মাইক্রোসফটের কোপাইলটের উল্লেখ থাকা গ্রুপ খুঁজে পেয়েছে। ‘গ্রক ডটকম’ নামের একটি গ্রুপে ডিএইচএসের আটজন প্রযুক্তি কর্মকর্তা ছিলেন। গ্রুপের নাম অ্যাক্সেস অনুমতির প্রতিফলন হতে পারে, সেবাগুলো সক্রিয়ভাবে ব্যবহারের প্রমাণ নয়।
দায় স্বীকার করা গোষ্ঠীটি বলেছে, তারা ডিএইচএসের অক্টা সাইন-ইন ব্যবস্থার মাধ্যমে তথ্যে ঢুকেছে। তবে লগইন নিয়ন্ত্রণের প্রযুক্তি দেওয়া প্রতিষ্ঠান অক্টা বলেছে, তাদের নিজস্ব ব্যবস্থা বা তথ্য লঙ্ঘিত হওয়ার কোনো প্রমাণ তাদের কাছে নেই। ফলে তথ্য ফাঁসের প্রকৃত প্রবেশপথ এখনো অজানা।
ডিএইচএস সম্ভাব্য তথ্যলঙ্ঘনের কথা স্বীকার করে বলেছে, তারা তদন্ত করছে। বিভাগের এক মুখপাত্র বলেছেন, ‘ডিএইচএস একটি সম্ভাব্য লঙ্ঘন সম্পর্কে অবগত এবং পরিস্থিতি দ্রুত ও কার্যকরভাবে সামাল দিতে সক্রিয়ভাবে কাজ করছে। আমাদের কর্মী ও কর্মকর্তাদের বিরুদ্ধে সব নিরাপত্তা হুমকিকে আমরা গুরুত্বের সঙ্গে নিই এবং সবার যথাযথ সুরক্ষা নিশ্চিত করতে কাজ করব। আরও তথ্য পাওয়া গেলে আমরা জনগণকে জানাব।’ এখন পর্যন্ত কর্মীদের পাসওয়ার্ড, আড়িপাতা যোগাযোগ বা তদন্ত মামলার ফাইল ফাঁসে ছিল বলে নিশ্চিত হয়নি।
রেকর্ডগুলো অনলাইনে ছড়িয়ে পড়ার পর ডিএইচএস তাতে প্রবেশ সীমিত করার উদ্যোগ নেয়। ২৯ অক্টোবর আইসিইর পক্ষে কনটেন্ট সরানোর অনুমতিপ্রাপ্ত একটি প্রতিষ্ঠান আইসল্যান্ডের হোস্টিং সরবরাহকারী ফ্লোকিনেটের সঙ্গে যোগাযোগ করে সতর্ক করে যে, এই ডাটাবেস ৪০ হাজারের বেশি শনাক্তযোগ্য ব্যক্তিকে হয়রানি ও শারীরিক ক্ষতির ঝুঁকিতে ফেলেছে। তবে হোস্টিং প্রতিষ্ঠানটি কনটেন্ট সরাতে অস্বীকৃতি জানিয়ে বলে, রেকর্ডগুলোতে ব্যক্তিগত বাড়ির যোগাযোগের তথ্য নয়, কর্মস্থলের যোগাযোগের তথ্য রয়েছে। ডাটাবেসটি কিছু সময়ের জন্য অপ্রাপ্য হয়ে পরে অন্যত্র আবার দেখা গেছে বলে জানানো হয়েছে।
৩০ অক্টোবর সাইট ইন্টেলিজেন্স গ্রুপ ফাঁসের পর হুমকিমূলক অনলাইন বক্তব্য শনাক্ত করার কথা জানায়। কয়েকজন সামাজিকমাধ্যম ব্যবহারকারী অভিবাসন কর্মকর্তা ও তাঁদের পরিবারকে হুমকি দিয়েছেন বলে জানা গেছে।